

La Guardia Civil ha desarticulado una organización dedicada presuntamente a cometer estafas bancarias mediante SMS y llamadas telefónicas fraudulentas que habría conseguido más de un millón de euros. La denominada operación Ibermellow se ha extendido por numerosas provincias españolas y deja un balance global de 29 personas detenidas y otras 57 investigadas.
La investigación atribuye a los implicados 43 delitos de estafa, blanqueo de capitales y pertenencia a organización criminal. Hasta el momento han sido identificadas 43 víctimas, todas residentes en Aragón: 25 en la provincia de Huesca, 11 en Zaragoza y siete en Teruel.
Uno de los elementos principales de la infraestructura era un call center con capacidad técnica para enviar más de 100.000 mensajes SMS por hora, utilizado para iniciar el engaño haciéndose pasar por una entidad bancaria.
La investigación ha permitido además recuperar 256.708 euros depositados en diferentes cuentas controladas por los presuntos estafadores.
Un SMS alertaba de falsos cargos bancarios
La operación comenzó en 2025 después de que se presentaran en Huesca numerosas denuncias con un mismo patrón.
El procedimiento combinaba dos técnicas habituales de fraude digital: el smishing, mediante mensajes SMS, y el vishing, basado en llamadas telefónicas.
En una primera fase, las víctimas recibían un mensaje que aparentemente procedía de su banco. En él se les advertía de la existencia de cargos de elevada cuantía en sus cuentas y se facilitaba un número de teléfono al que supuestamente debían llamar para paralizar la operación.
El aviso era falso y servía como punto de entrada para el fraude.
Posteriormente se producía la segunda parte del engaño. Los ciberdelincuentes contactaban telefónicamente con la víctima haciéndose pasar por gestores de su entidad bancaria.
Según la investigación, los autores disponían previamente de parte de los datos personales de las personas a las que llamaban. Mediante técnicas de ingeniería social, utilizaban esa información para dotar de mayor credibilidad a la conversación y conseguir su confianza.
El objetivo final era lograr que las víctimas realizaran transferencias hacia cuentas controladas por la organización o que contrataran préstamos personales cuyo dinero era posteriormente desviado a otras cuentas.
Utilizando este sistema, la red habría obtenido más de un millón de euros de las 43 personas perjudicadas identificadas hasta ahora.
El dinero terminaba retirándose en Barcelona, Madrid y Murcia
El análisis técnico de los archivos y de la documentación aportada con las primeras denuncias permitió a los investigadores reconstruir el recorrido seguido por parte del dinero.
Una vez conseguido el engaño, los fondos enviados a las cuentas fraudulentas eran movidos entre distintas cuentas bancarias, dificultando así su seguimiento.
Finalmente, parte del efectivo era retirado en cajeros situados en Barcelona, Madrid y Murcia.
La trazabilidad bancaria permitió identificar a un amplio grupo de personas que presuntamente actuaban como mulas económicas.
Estas personas facilitaban sus cuentas bancarias, billeteras virtuales o datos personales para recibir, mover o transferir fondos de procedencia ilícita, obteniendo a cambio una comisión.
Una estructura con mulas, captadores y extractores de efectivo
Las pesquisas permitieron establecer diferentes niveles de participación dentro de la organización.
Además de las mulas económicas, la Guardia Civil identificó a personas que supuestamente ejercían como captadores, encargándose de incorporar nuevos titulares de cuentas al entramado.
Otros miembros desempeñaban la función de extractores, retirando el dinero obtenido mediante los fraudes para ponerlo posteriormente a disposición de los responsables de la estructura.
En la parte superior se encontraban, según la investigación, los individuos que actuaban como falsos gestores bancarios y el responsable del call center desde el que se realizaban los envíos masivos de mensajes.
95 máquinas para enviar SMS y 365 tarjetas SIM
La operación se desarrolló en dos grandes fases.
La primera tuvo lugar el pasado mes de marzo, cuando los agentes realizaron entradas y registros en Badalona y Terrassa, en Barcelona; Carabanchel, en Madrid; y Cartagena, en Murcia.
La actuación permitió desarticular el centro desde el que se ejecutaba el envío masivo de SMS fraudulentos. Su infraestructura tenía capacidad para lanzar más de 100.000 mensajes cada hora.
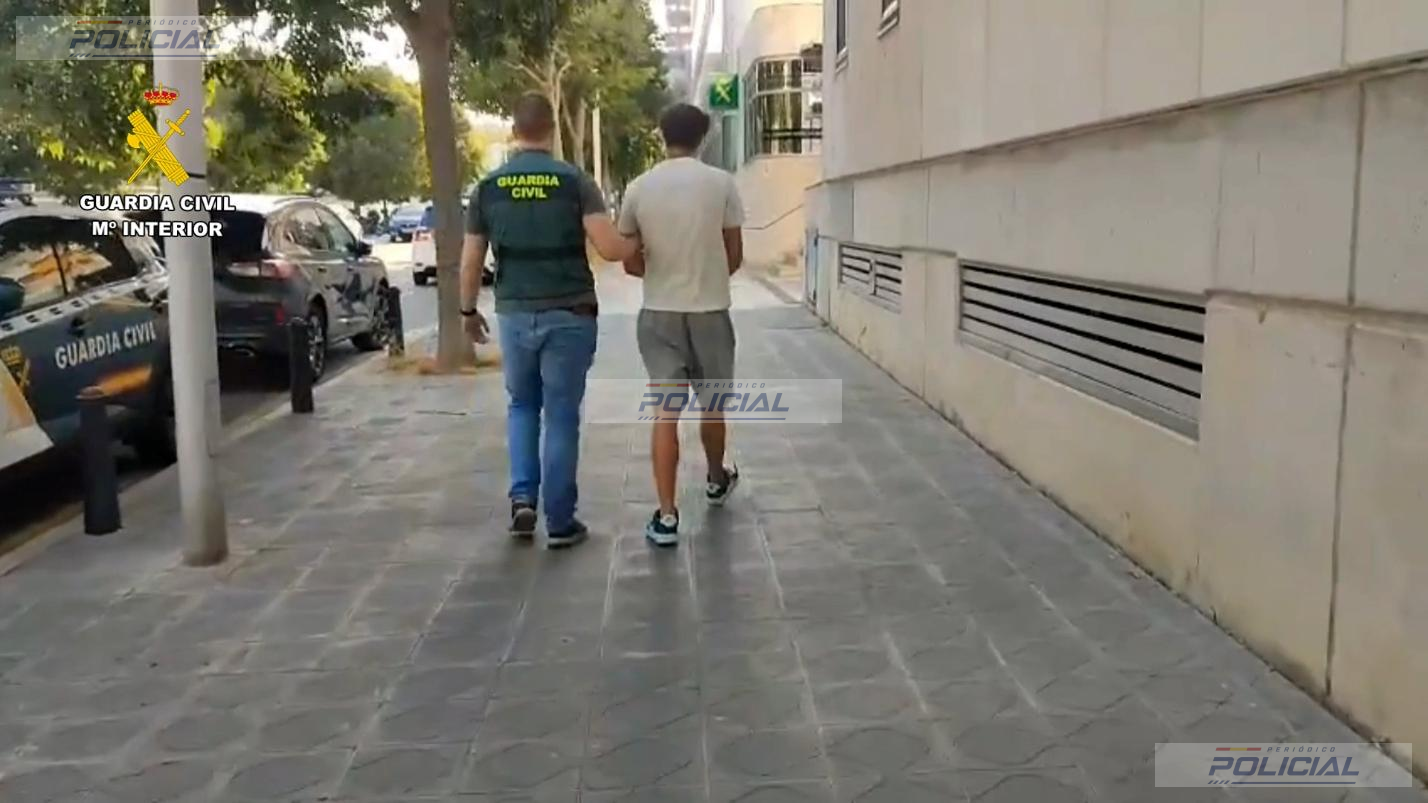
Esta fase terminó con la detención de cinco integrantes de la presunta cúpula de la organización.
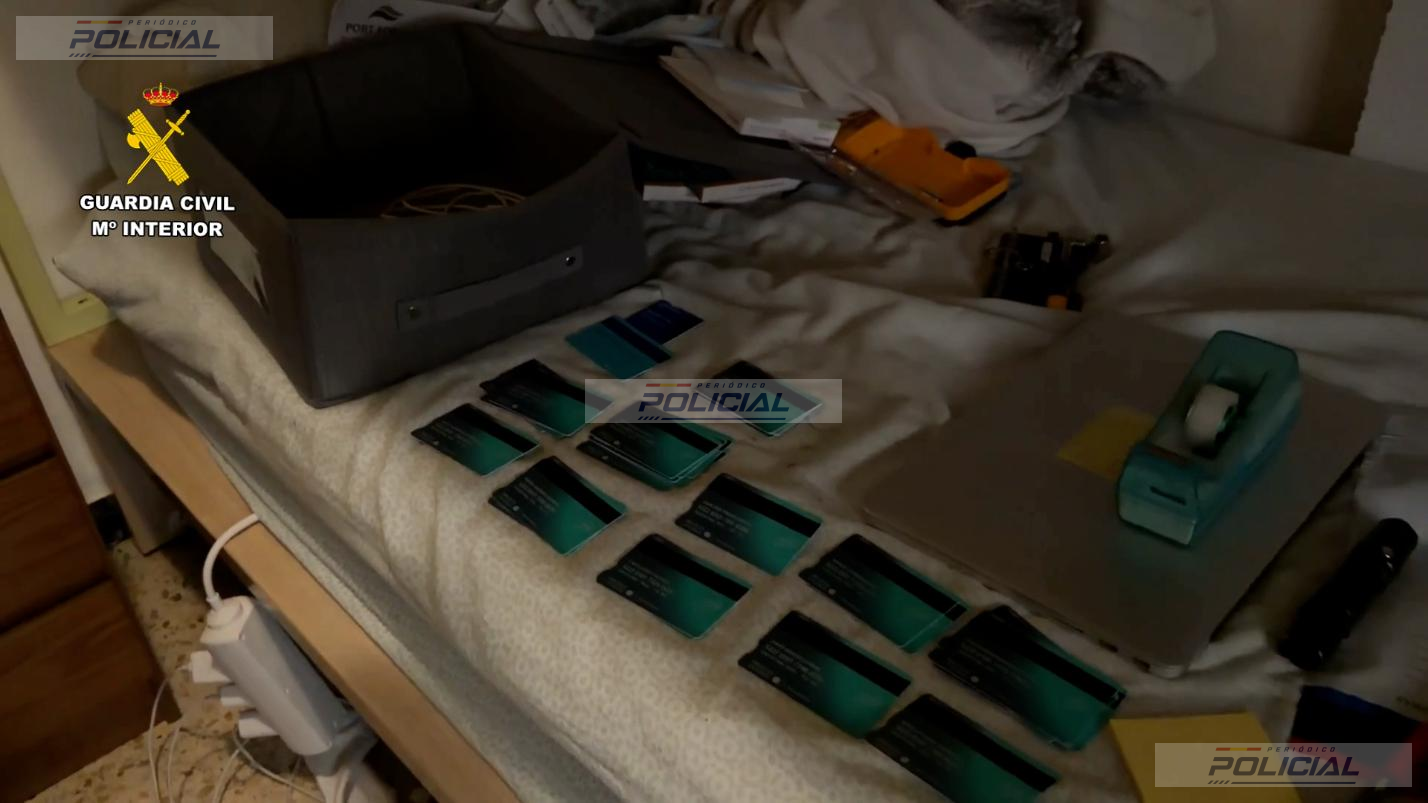
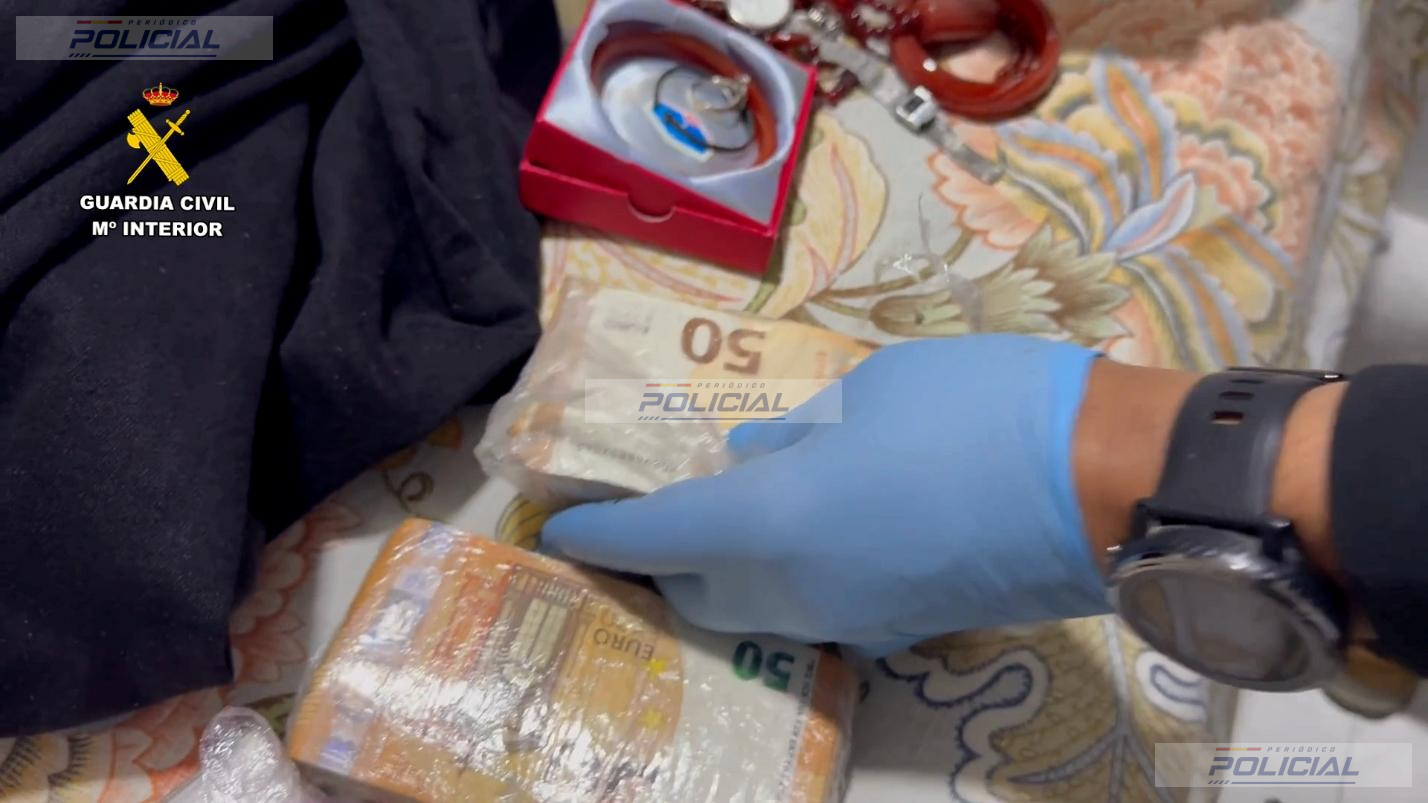
Durante los registros fueron intervenidos 57.520 euros en efectivo, numerosos artículos de lujo, 365 tarjetas SIM, 176 tarjetas bancarias, 95 máquinas destinadas al envío masivo de SMS, 70 teléfonos móviles y diversa documentación que, según la Guardia Civil, era utilizada para cometer los delitos.
Segunda fase contra la estructura de blanqueo
Una vez desarticulado el centro de operaciones, la investigación continuó sobre el entramado utilizado para canalizar y blanquear el dinero.
La segunda fase permitió desmantelar el sistema que la organización tenía distribuido por gran parte del territorio nacional.
Los agentes actuaron contra mulas económicas, captadores y personas encargadas de retirar los fondos. Esta parte del dispositivo permitió recuperar 256.708 euros de diferentes cuentas bancarias que se encontraban bajo control de los investigados.
El operativo culminó en esta segunda fase con 24 detenidos y 57 investigados, que se suman a los cinco arrestos realizados previamente, elevando el resultado total de la operación a 29 detenciones.
Actuaciones en 24 provincias
La fase territorial de la investigación alcanzó las provincias de A Coruña, Álava, Alicante, Ávila, Badajoz, Barcelona, Cantabria, Cádiz, Córdoba, Gerona, Granada, Las Palmas, Madrid, Málaga, Murcia, Ourense, Salamanca, Santa Cruz de Tenerife, Sevilla, Tarragona, Toledo, Valladolid, Valencia y Zaragoza.
El dispositivo ha sido desarrollado por la Unidad Orgánica de Policía Judicial y el Equipo Arroba de Huesca.
También participaron las Unidades de Seguridad Ciudadana (USECIC) de las Comandancias de la Guardia Civil de Madrid y Murcia, además del Grupo de Reserva y Seguridad (GRS) de las Zonas de la Guardia Civil de Barcelona y Valencia.
Las diligencias han sido remitidas a los juzgados competentes de los partidos judiciales de Jaca, Caspe, Daroca, La Almunia, Tarazona, Zaragoza, Alcañiz, Calamocha y Teruel.
Cómo evitar las estafas mediante ‘smishing’ y ‘vishing’
Ante este tipo de fraude, la Guardia Civil recomienda no acceder a enlaces incluidos en SMS que alerten de supuestos problemas de seguridad bancaria y no instalar programas o aplicaciones solicitados a través de estos mensajes.
Cuando exista alguna duda sobre la autenticidad de una comunicación, la comprobación debe realizarse utilizando la aplicación oficial de la entidad, un número de teléfono legítimo conocido previamente o acudiendo presencialmente al banco, en lugar de responder al mensaje recibido.
En las llamadas fraudulentas, los investigadores recuerdan que los delincuentes suelen recurrir a la urgencia y el miedo para provocar decisiones rápidas. No deben facilitarse contraseñas, códigos PIN ni claves completas por teléfono. Ante una comunicación sospechosa, la recomendación es colgar y contactar directamente con la entidad a través de sus canales oficiales.
Si el fraude ya se ha producido, la Guardia Civil aconseja presentar denuncia en el acuartelamiento más cercano o mediante su Sede Electrónica. También es posible solicitar información al Equipo de Asesoramiento, Prevención y Respuesta en materia de Ciberdelincuencia (Equipo Arroba) de la Comandancia de Huesca, a través de la Central 062.
Balance de la operación Ibermellow: 29 detenidos, 57 investigados, 43 víctimas identificadas en Aragón, más de un millón de euros presuntamente defraudados y 256.708 euros recuperados. En los registros se intervinieron, entre otros efectos, 57.520 euros en efectivo, 365 tarjetas SIM, 176 tarjetas bancarias, 95 máquinas de envío masivo de SMS y 70 teléfonos móviles.
Fuente: Guardia Civil. Información elaborada periodísticamente por Periódico Policial a partir de la comunicación oficial.


Comentarios
Participa con respeto. Los comentarios pueden ser revisados antes de publicarse.
Todavía no hay comentarios publicados. Puedes ser la primera persona en participar.